Modelado matemático y auditoría pasiva de dependencias críticas, puntos únicos de fallo (SPOF) y vulnerabilidades invisibles en la estructura digital, documental y operativa de la organización antes de una crisis.
INFRAESTRUCTURA COMPUTACIONAL DE 17 MOTORESMARCO FIRAZENODO M14 (DOI: 20865946)
TRACE / DESARROLLO Y COLABORACIÓN
Últimas líneas de trabajo abiertas.
D-IT y Supply son desarrollos recientes abiertos a casos, adaptación y colaboración. Se suman a las capacidades, aplicaciones y estudios de TRACE recogidos en esta página.
01 / SISTEMAS DIGITALES↗
TRACE D-IT
Evidencia técnica para entender un incidente.
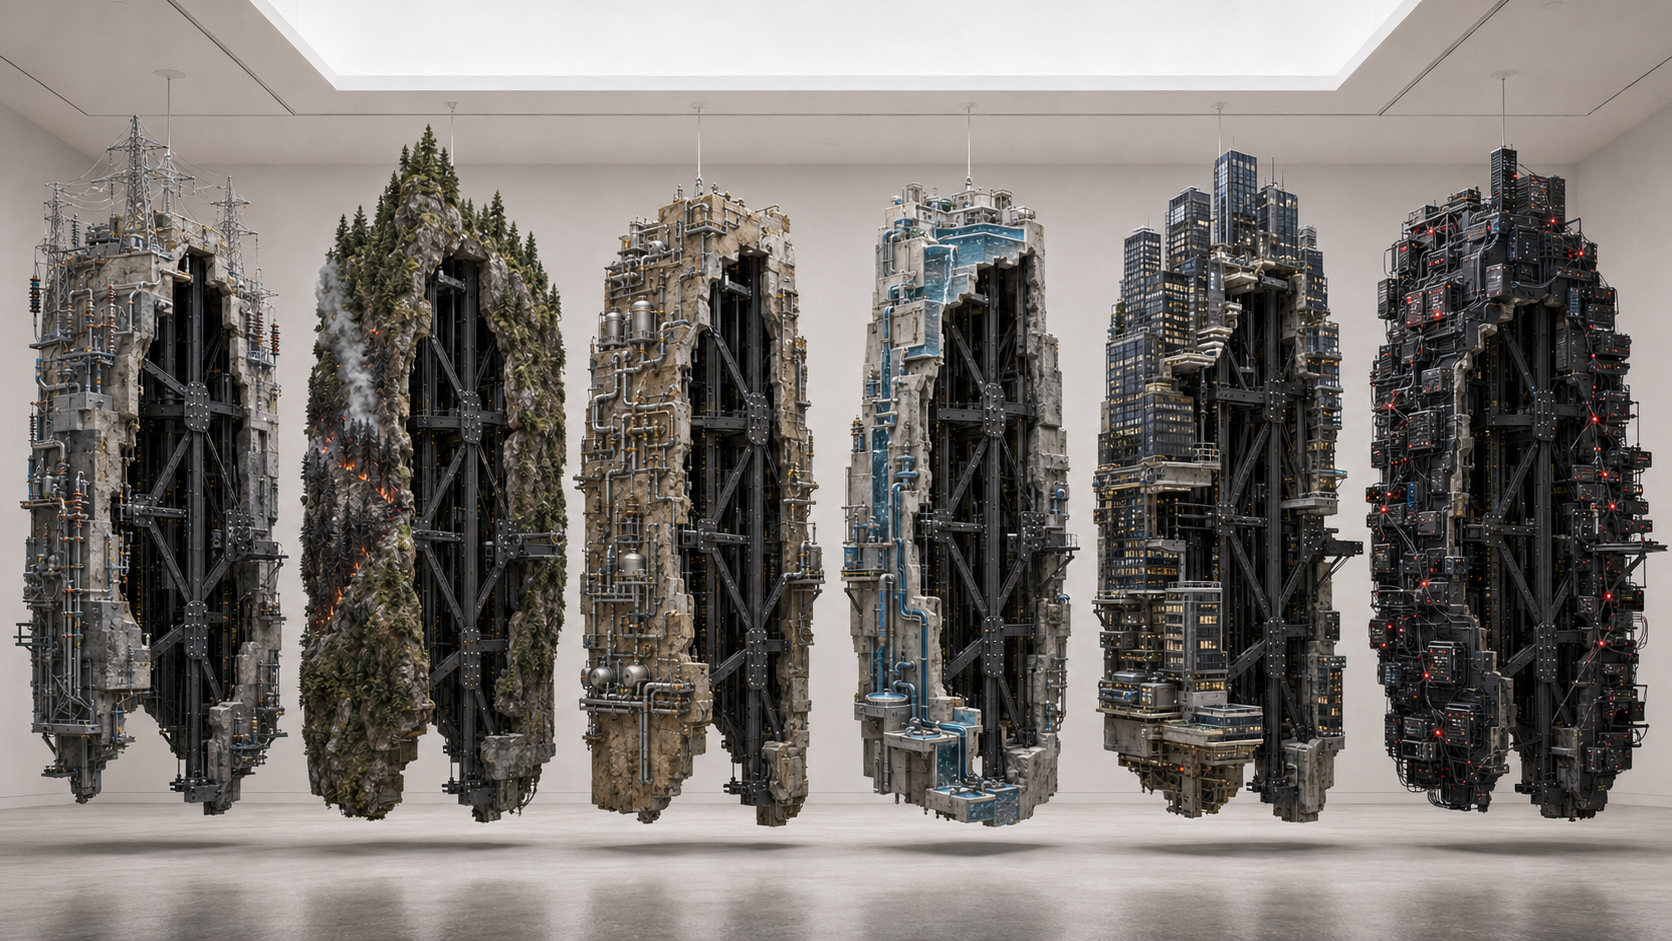
Infraestructura digitalEscena conceptual
Fuentes
→
Evidencia
→
Revisión
Fuentes delimitadas, trazabilidad y revisión asistida de infraestructura. Adaptaciones y automatización según el alcance del caso.
Conservamos los estudios, ejemplos, metodología y colaboraciones de etapas anteriores. Cada trabajo mantiene su alcance original; las capacidades y el estado actual de D-IT y Supply se consultan en sus páginas.
Estudios, evidencias y casos documentados
Archivo de trabajos con metodología y algoritmos propios. Los contrastes históricos, benchmarks de simulación y casos documentados mantienen su alcance específico.
01 · RED ELÉCTRICA
02 · FORESTAL
03 · GAS
04 · AGUA
05 · IBEX 35
06 · CYBER
Caso 01 · Red Eléctrica
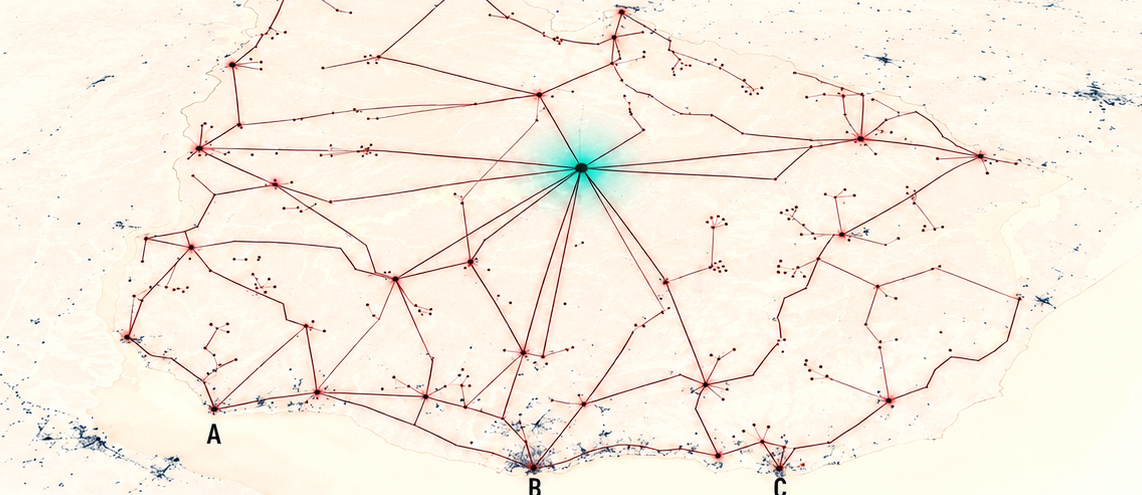
Contraste ex-post sobre red de transporte peninsular
5 hits directos · Apagón peninsular 28/04/2025
DESAFÍO
Las infraestructuras críticas operan bajo una falsa redundancia, con puntos únicos de fallo invisibles para las herramientas convencionales de análisis N-1. Los eventos históricos revelan a posteriori vulnerabilidades estructurales que no aparecen en las auditorías estándar.
SOLUCIÓN
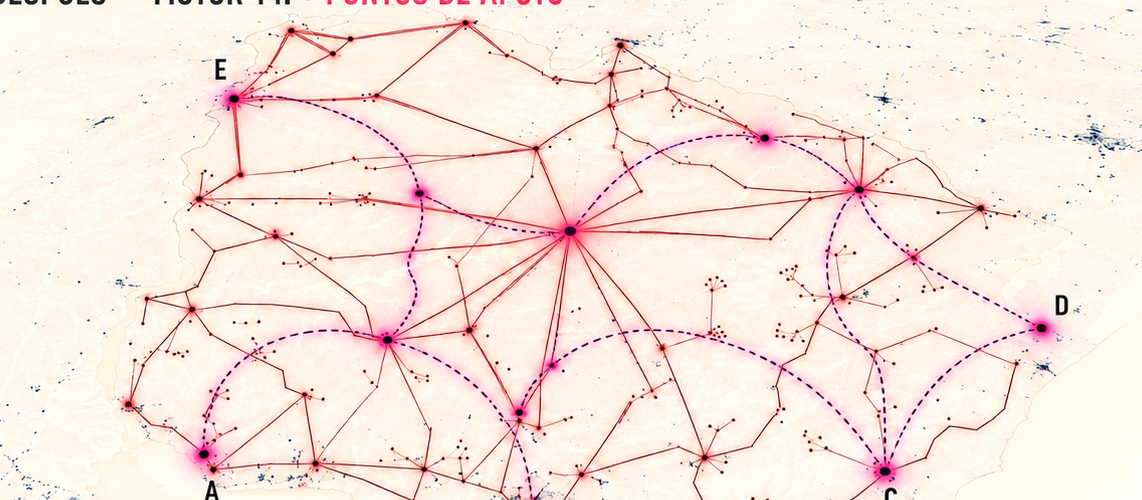
Modelado de la red de transporte peninsular completa (5.371 subestaciones y plantas, 2.930 líneas — grafo OSM España completo), con cálculo de flujo de susceptibilidad estructural mediante algoritmo propio patentado sobre admitancias reales de línea y validación estadística contra 1.000 configuraciones del modelo nulo.
CONTRASTE EX-POST CONTRA EL APAGÓN PENINSULAR DEL 28/04/2025
5 subestaciones nombradas del top-108 estructural coinciden con nodos implicados en la cascada real
Snapshot topológico anterior al evento (31/12/2024). Ejecución 100% ciega al evento; contraste realizado a posteriori. Simulación de eliminación de los 5 super-hubs: pérdida de eficiencia de transmisión del 51,4% y Blast Radius del 44,5% de la red aislada.
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
Caso 02 · Corredores de Propagación
Copernicus EMS · CORINE · ERA5 · Corpus insular validado
2,5× sobre azar · Gran Canaria y El Hierro
DESAFÍO
Los incendios forestales avanzan por corredores estructurales del paisaje que los cortafuegos estáticos no anticipan. Las herramientas de ventana local introducen sesgo de frontera que invalida los puntos críticos identificados.
SOLUCIÓN
Modelado de propagación estructural sobre paisaje completo, con margen de decaimiento validado en 10-15 km. Cada punto crítico supera un test estadístico contra 1.000 configuraciones aleatorias del terreno. Cálculo ciego a la cicatriz del incendio.
PRECISIÓN ESTRUCTURAL DETECTADA
27–29% estable en todos los umbrales · 2,5× sobre el azar
Validación empírica en dos territorios insulares independientes (Gran Canaria, El Hierro), con decaimiento del efecto de frontera medido desde tres puntos de origen distintos. Corpus peninsular en ampliación con calibración territorial en curso.
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
Caso 03 · Redes de Gas Natural
Motor 14 contrastado contra pandapipes · Pre-registro firmado
El transporte de gas natural presenta hidráulica no lineal y compresible (Weymouth / Panhandle) que las métricas de red clásicas no capturan. La validación científica del motor exige contraste out-of-sample contra simuladores físicos reconocidos por la industria, con criterios de éxito declarados antes del análisis.
SOLUCIÓN
Pre-registro firmado el 23/06/2026 con hipótesis, métrica primaria (correlación de Spearman entre centralidad y shortage), criterios de éxito y redes fuera de dominio (topologías radiales) declarados a priori. Contraste sobre benchmarks GasLib académicos estándar.
En todas las redes malladas, el algoritmo propio de análisis estructural de SPE TRACE supera ampliamente a las métricas de centralidad convencionales y al grado topológico. La red radial GasLib-134 fue declarada fuera de dominio antes del análisis (número ciclomático = 0).
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
Caso 04 · Redes de Agua Potable
Motor 14 contrastado contra EPANET · Pre-registro firmado
ρ hasta 0,57 · Benchmarks EPANET / WNTR
DESAFÍO
Las redes hidráulicas de distribución operan bajo régimen presión-caudal no lineal (PDA — Pressure Driven Analysis) que exige validación contra simuladores físicos profesionales del sector. La validez científica del motor solo se establece si el contraste se realiza sobre criterios pre-declarados.
SOLUCIÓN
Mismo pre-registro firmado del 23/06/2026 aplicado a redes de agua. Contraste sobre benchmarks EPANET / WNTR (Net3, C-Town, Hanoi) con red radial Hanoi declarada fuera de dominio a priori. Validación de conductancia linealizada w = D⁵/(k·L) como base física del algoritmo propio de flujo continuo.
Ventaja computacional Sherman-Morrison demostrada: reducción del coste del cribado de contingencias de O(M·N³) a O(N³+M·N), viabilizando análisis en tiempo casi real sobre redes de gran escala.
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
Caso 05 · Resiliencia Digital Corporativa
Auditoría estructural agregada del IBEX 35
364 activos analizados · 171 hallazgos críticos
DESAFÍO
Las auditorías de ciberseguridad evalúan empresas de forma aislada, ignorando que comparten proveedores, dependencias digitales y superficies de ataque comunes. Un fallo en un nodo estructural del ecosistema empresarial puede desencadenar exposición sistémica en múltiples corporaciones simultáneamente.
SOLUCIÓN
Cartografía topológica agregada de las 35 corporaciones del índice IBEX 35 mediante análisis pasivo de perímetro (Certificate Transparency, DNS, direccionamiento IP, repositorios abiertos), identificando "crestas" (hubs de intermediación) y "pasos" (puentes silenciosos) cuyo compromiso propaga daño colateral al ecosistema.
CONCENTRACIÓN ESTRUCTURAL DETECTADA
3 corporaciones actúan como crestas estructurales del ecosistema · Exposición sectorial concentrada en banca, telecomunicaciones y construcción
Análisis 100% pasivo, sobre 364 activos perimetrales agregados. Identificación de 171 hallazgos críticos y 136 credenciales expuestas en canales Tor. Detalle nominal disponible bajo NDA.
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
Caso 06 · Ciberinteligencia Forense
Neural Ghost · Brecha en multinacional (anonimizado)
37.584 subdominios analizados · 249 páginas de evidencia
DESAFÍO
Los actores de cibercrimen y ransomware operan con opacidad en redes oscuras y blockchains descentralizadas. Una brecha en un proveedor tecnológico global no se agota en la organización atacada: propaga exposición aguas abajo sobre la cadena de clientes y proveedores.
SOLUCIÓN
Cartografía pasiva de alias, infraestructura reutilizada, wallets, timestamps y patrones de activación mediante correlación forense de fuentes abiertas. Motor Neural Ghost combinado con TRACE para identificar qué exposición downstream alcanza nodos críticos del ecosistema del cliente afectado.
CASO DE ESTUDIO — MULTINACIONAL COMPROMETIDA
37.584 subdominios analizados · 545 repositorios en el dump · 15+ compañías expuestas downstream
Trazabilidad técnica documentada sobre correlación de alias, infraestructura y actividad temporal. Análisis sobre fuentes abiertas y dumps públicos. Detalle nominal bajo NDA.
Detalles técnicos completos disponibles bajo NDA para revisión institucional.
ESTRUCTURA
Revela dependencias invisibles, cuellos de botella topológicos y puntos únicos de fallo (SPOF) en sistemas complejos.
RESILIENCIA
Prioriza recursos de protección, redundancia de red y capacidad de respuesta preventiva ante contingencias sistémicas.
DECISIÓN
Convierte la alta complejidad matemática en criterio operativo y estratégico auditable para comités de dirección y gobernanza.
Metodología de Transferencia y Rigor Científico
FRAMEWORK SIO
Metodología FIRA: Comunicación pericial sin fricción
Estándar de comunicación que eleva vulnerabilidades directamente a la dirección sin generar fricciones defensivas con los equipos técnicos internos.
F
FACT (Hecho): Descripción técnica, objetiva e irrefutable de la exposición perimetral. Cero opiniones.
+
I
INTERPRETATION (Evidencia): Datos y pruebas empíricas (IP, timestamp UTC) con cláusula de no-aseveración.
+
R
RISK (Riesgo): Traducción al negocio e impacto monetario de los fallos según regulaciones DORA / NIS2.
+
A
ACTION (Acción): Acciones recomendadas, puntuales, precisas y viables con timelines claros.
Cada nuevo trabajo o descubrimiento lo hemos ido documentando con el máximo rigor en el repositorio abierto Zenodo, asegurando una base teórica transparente.
Análisis desde fuentes públicas y perímetro externo. Cero agentes desplegados. Cero interrupción operativa. Sin requerir credenciales internas.
24h
FASE 02 // 24-48H
Modelado SIO
Cálculo de vulnerabilidad estructural, dependencias críticas con terceros y concentraciones de riesgo invisibles.
48-72h
FASE 03 // HITO (48H - 72H)
Entrega de Dossier
Emisión del Score IVS, cálculo de Blast Radius y evidencias verificables para comités directivos y directivas NIS2/DORA (plazo base: 48h - 72h según volumen de activos).
EQUIPO Y COLABORACIONES / TRAYECTORIA
Perfiles conservados como referencia de la participación en los trabajos documentados. La implicación actual, disponibilidad y responsabilidades se concretan para cada colaboración.
Rubén Abella
Founder
José Picón
Founder
Katherin Rodriguez
Expansión
Santino Ottonello
Negocio
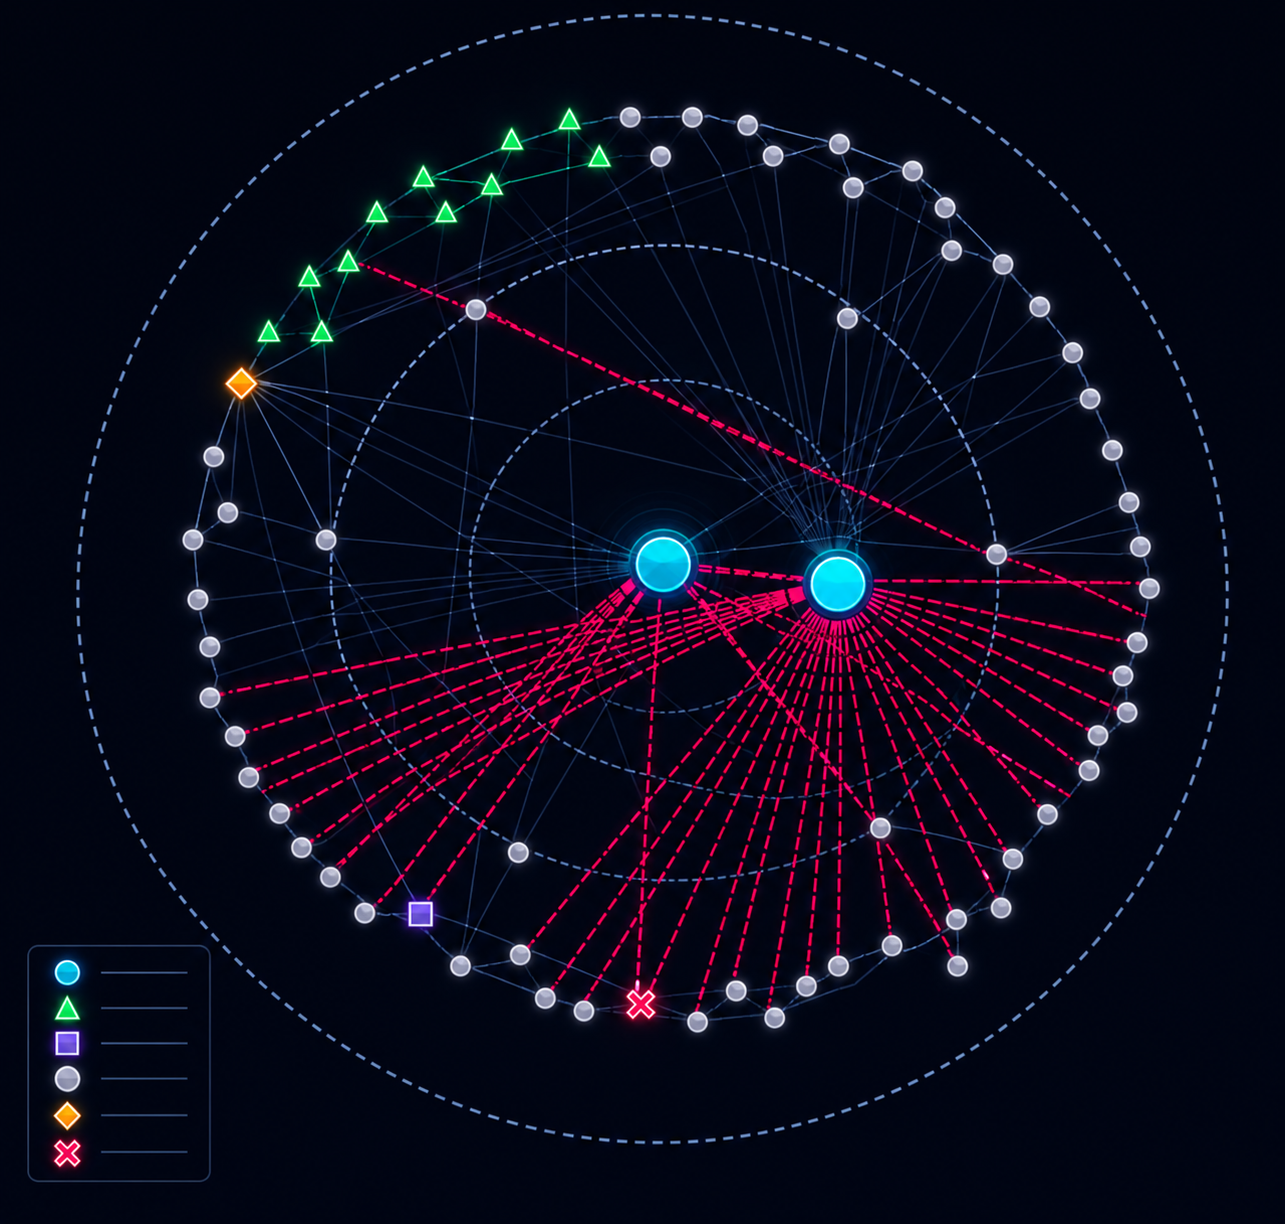
Ejemplo 01. Filiales Corporativas (Red WAN)
MODO BLUEPRINT // CONSOLA SIO
MONITOR NEURAL GHOST
ACTIVO
[ESTADO] Configuración activa/pasiva integrada en tiempo real.
[MODO] Híbrido (Monitoreo Pasivo y Validación Activa).
[SINOPSIS] Calibración y modelado acoplado al orquestador TRACE.
Inspector de ComponenteFicha Técnica
Seleccione cualquier nodo en la visualización técnica para obtener telemetría estructural y desencadenar la cascada de impacto.
Orquestador SistémicoConsenso Estructural
Índice de Exposición SistémicaiEstatus Estable
48.0/ 100
Blast Radiusi0.0%
Propagación de Impacto
Campo Sistémico Φi
0.2719
Inercia (FRI)i
0.1224
Auditoría pasiva y externa, sin intrusión. Mapea la superficie expuesta en tiempo real e identifica de manera proactiva anomalías de DNS comodín, puertos abiertos vulnerables, certificados TLS comprometidos y credenciales expuestas en la dark web.
TRACE V4.0
Auditoría conjunta: exposición perimetral y fragilidad estructural
Integra en una evaluación única la exposición externa (puertos, DNS, TLS) y la robustez topológica interna medida con CDE-V3 y SFG.
Nuestros análisis cross-domain muestran un patrón consistente: las redes optimizadas durante mucho tiempo bajo presión real (biológica, ingenieril, evolutiva) presentan una brecha de fragilidad estructural (Structural Fragility Gap) sistemáticamente baja. Las redes corporativas crudas presentan SFG sistemáticamente alto, validado estadísticamente contra grafos aleatorios de igual densidad (10/10 redes p<0.05). La causa observable: crecimiento orgánico sin diseño topológico explícito (fusiones, herencia técnica, contratos con cloud providers).
1. Exposición perimetral (Risk Score)
Auditoría pasiva y externa, sin intrusión. Mapea la superficie expuesta en tiempo real e identifica de manera proactiva anomalías de DNS comodín, puertos abiertos vulnerables, certificados TLS comprometidos y credenciales expuestas en la dark web.
2. Fragilidad estructural (SFG)
NUEVO
Medimos la robustez topológica de su red mediante dos métricas propietarias de alta precisión: CDE-V3 (Criticality-Discounted Efficiency) y SFG (Structural Fragility Gap).
Hemos calibrado estas fórmulas aplicando baselines de referencia sectorial contra sistemas complejos maduros — conectoma cerebral, redes metabólicas, red de transporte y redes eléctricas. Identificamos super-hubs críticos, enlaces redundantes faltantes entre comunidades y entregamos un plan de acciones correctivas priorizadas por ROI sobre la arquitectura ya desplegada.
Protocolos de Inferencia Estructural17 Motores Analíticos
M00Core
Core Matemático
M01Capa I
Sondeo Reputacional 8D
M02Capa I
Fragilidad Sistémica
M03Capa III
Propagación en Redes
M04Capa IV
Workforce (HR)
M05Capa II
Estilometría Forense
M06Capa II
Anomalías Matemáticas
M07Capa III
Topología (OSINT/Dark Web)
M08Capa II
Auditoría Forense SIO
M09Capa IV
Filtro de Ruido (Medios)
M10Capa IV
Drift Narrativo (SHD)
M11Capa IV
AI Act Profundo
M12Capa II
Lectura Hermenéutica
M13Capa IV
Forense de Dark Web
M14Capa III
Rediseño de Redes (ROI)
M15Capa IV
Validación de Gráficos
M16Capa IV
Sismógrafo Inverso
MAPEOS DE REFERENCIA (CASOS REALES)
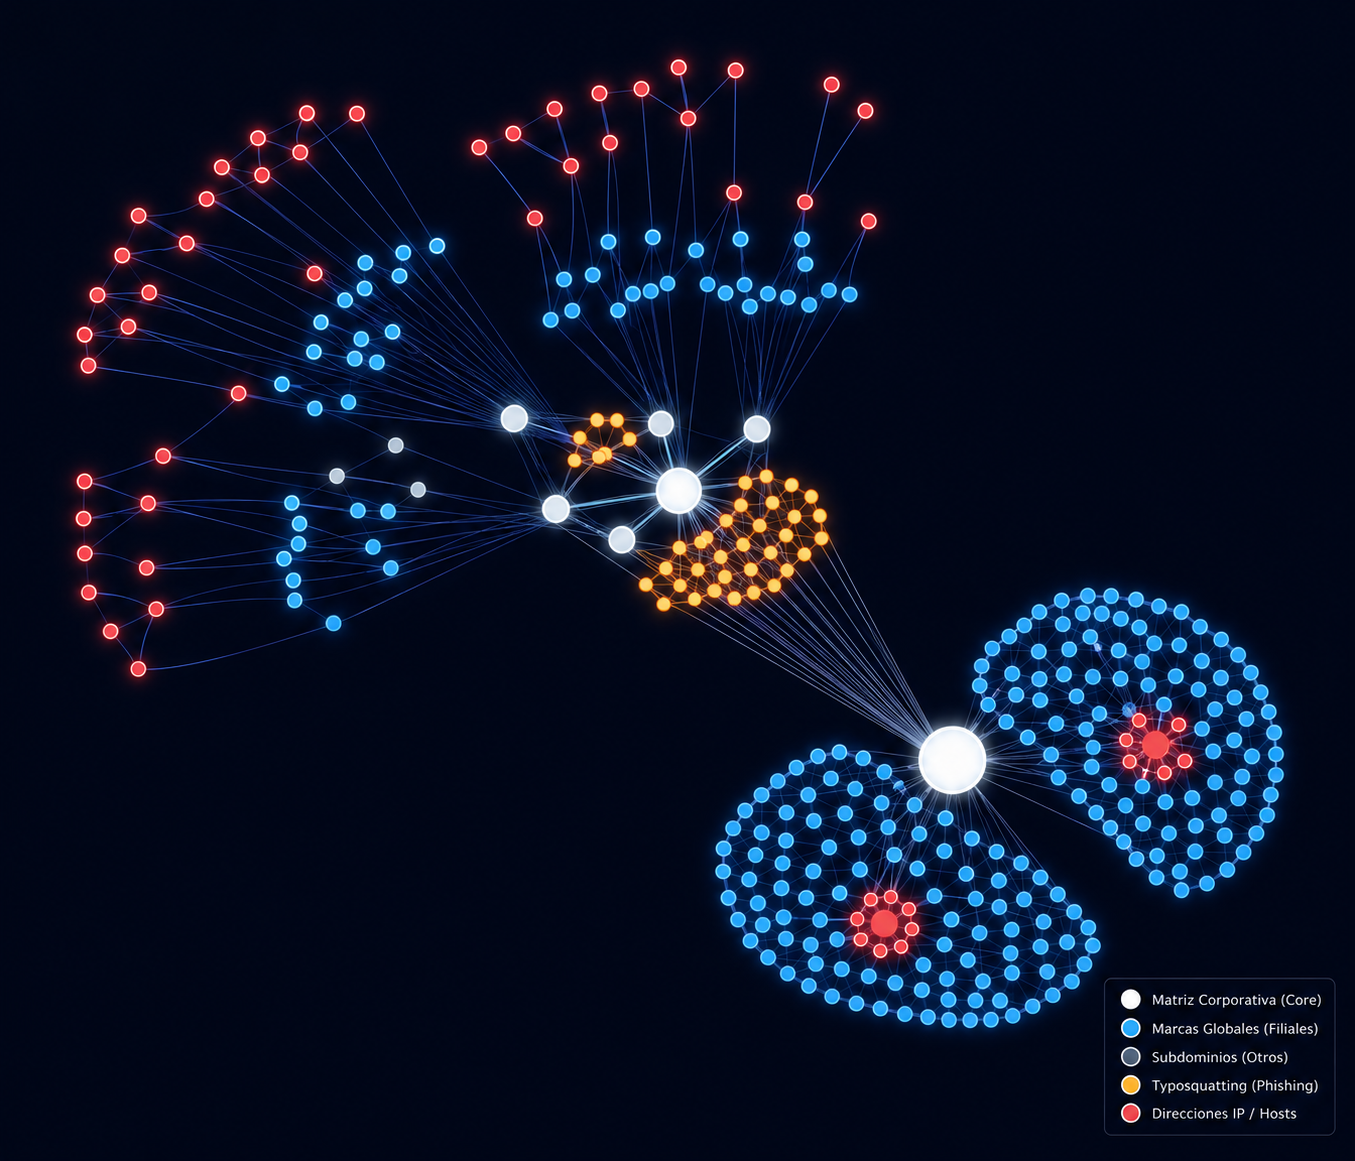
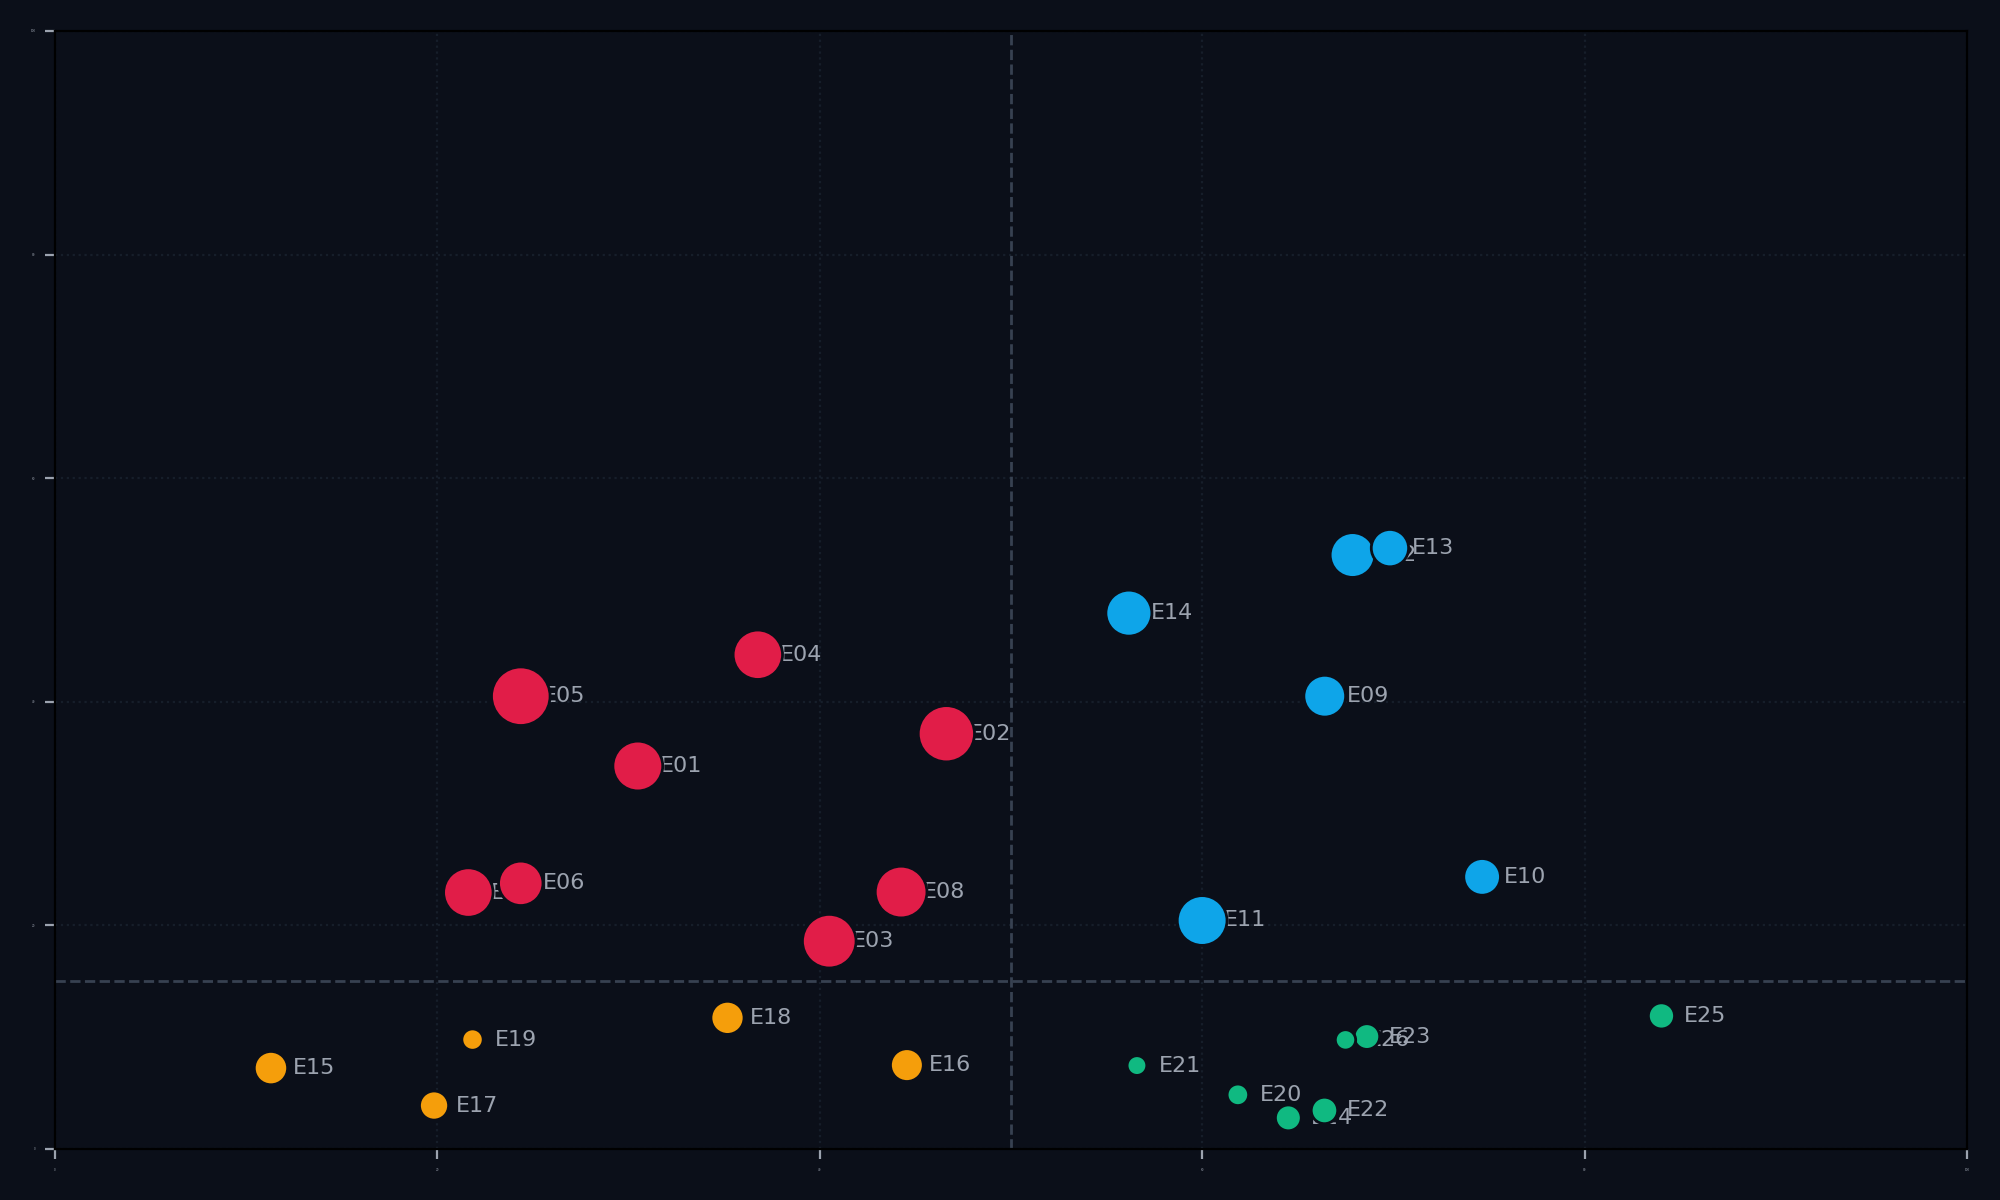
Mapeo de Concentración de Filiales
Correlación de Riesgo Sistémico
Topología Espectral de Proveedores
DIAGNÓSTICO ZERO-TOUCH: Análisis topológicos espectrales completos de holdings y corporaciones reales. Mapean la concentración de dependencias, subdominios críticos y superficies de exposición digital perimetral de forma 100% pasiva.
Así materializamos la evaluación pasiva inicial. Generamos un reporte ejecutivo de impacto sin requerir integración técnica ni APIs. Mapeamos la exposición de la superficie corporativa y estructuramos la presentación apuntando directamente a los puntos de dolor, dependencias invisibles y brechas críticas antes de iniciar cualquier auditoría profunda.
Operaciones Estratégicas y Resiliencia
¿Operando en sectores críticos o consolidando infraestructuras complejas?
Auditoría pasiva estructural y modelado de dependencias críticas para corporaciones, instituciones y sectores regulados. Centralizamos la evaluación del Blast Radius y la mitigación de puntos únicos de fallo (SPOF) en múltiples jurisdicciones entre Europa y LATAM.
Red y conexiones recogidas durante la trayectoria de TRACE. La participación actual y el alcance de una colaboración se confirman para cada caso.
Auditoría de Dependencias Estructurales
Detección pasiva de puntos únicos de fallo (SPOF) y dependencias lógicas invisibles en activos y redes distribuidas internacionalmente.
Cumplimiento y Resiliencia Regulatoria
Alineación matemática y validación frente al riesgo de concentración de terceros exigido por las directivas europeas DORA y NIS 2.
Simulación de Contagio y Blast Radius
Modelado predictivo de fallos en cascada y propagación de riesgos entre nodos operativos clave de Europa y Latinoamérica.
Presencia Internacional
España (Sede Central / HQ)
Calle Tanganillo 31, 35500 Arrecife, Las Palmas Email: contacto@spetrace.com